Forbes Newsletter
05.11.2026

Minulý čtvrtek přišla největší kryptoměnová burza na světě v důsledku kybernetického útoku o více než 6,4 miliardy dolarů (původně se hovořilo o zhruba 6,3 miliardy). To stanovilo nový smutný historický rekord ve velikosti jedné kryptokrádeže. Jde zhruba o čtyřnásobek prostředků, které byly loni v únoru ukradeny dubajské burze Bybit, která donedávna držela stejné nelichotivé prvenství. Binance naštěstí rychle dokázala dát dohromady prostředky na pokrytí ztrát, takže její reputační rána ani dopad na trh nebyly tak masivní, jak by se dalo čekat. Jak to ale ovlivní trh dlouhodobě?

Přesně touto otázkou se ve svém posledním týdenním postu zabývá ředitel Bitwise Matt Hougan. Na základě historických dat z největších kryptokrádeží dochází k velmi prozaickému závěru – zcela nijak.

„Útoky jsou sice děsivé, ale data hovoří překvapivě jasně: v minulosti neměly na kryptoměnový trh žádný zásadní dopad,“ shrnuje svá zjištění. Matt se soustředil výhradně na bitcoin a analyzoval jeho  výnosy v prvním měsíci následujícím po deseti největších kryptoměnových krádežích v historii (včetně toho současného, kde zatím chybí kompletní data). Graf, který z toho vznikl, naznačuje, že cenový vývoj po útoku je zcela náhodný.

„V pěti z těchto deseti případů byl bitcoin na konci měsíce na vyšší úrovni než na jeho začátku; v ostatních případech skončil v poklesu,“ uvádí a dodává jednu zajímavou neintuitivní paralelu:

„Že mají útoky na trh jen omezený dopad, dává smysl, pokud slovo bitcoin nahradíte jakýmkoli jiným aktivem. Věty jako „cena zlata klesla, protože bylo zlato ukradeno z trezoru“ nebo „cena obrazů od Picassa klesla, protože byl jeden z nich ukraden z muzea“ znějí nesmyslně – krádeže totiž na samotném zlatě či dílech Picassa nic nemění. Podobně i útoky, jako byl ten na Binance – byť jsou nešťastnou událostí – nic nemění na bitcoinu. […] Za celou sedmnáctiletou historii bitcoinu se navíc nikomu nepodařilo ukrást bitcoiny tím, že by napadl samotný bitcoinový blockchain.“

Doufejme, že to ještě alespoň dalších 17 let bude platit i nadále. My se již ale vrhneme na přehled klíčových událostí týdne.

Právě se děje

– Současná vlna útoků na kryptoburzy, která za poslední týden zasáhla největší světovou kryptoburzu Binance a největší brazilskou burzu Mercado Bitcoin, se nevyhnula ani Česku.

Česká kryptoburza Coinmate se čtyřdenním odstupem přiznala průlom, během kterého se neznámým útočníkům podařilo získat neoprávněný přístup do části interních systémů a stáhnout odsud osobní údaje části (123 200) uživatelů.

Celý incident se měl odehrát na přelomu měsíce, konkrétně 30. 10. 2026, a burza ihned po detekci průlomu útočníkům přístup zablokovala. Množství uniklých informací o uživatelích se liší, nejčastěji se jedná o základní identifikační údaje jako jméno a příjmení, pohlaví, datum a místo narození, státní příslušnost a bohužel také adresu bydliště a telefonní číslo.

Co naopak nebylo ohroženo, jsou například dvoufázová ověření, API klíče, doklady totožnosti, rodná čísla, čísla bankovních účtů, adresy peněženek ani informace o tom, kolik kryptoaktiv nebo peněz kdo na účtu schovává.

„Prostředky klientů nebyly v ohrožení a všechny služby fungují bez omezení. Neoprávněný přístup jsme zablokovali, zranitelnost odstranili a incident nahlásili úřadům. Všem dotčeným uživatelům se omlouváme. Situaci bereme vážně, proto jsme zasažené uživatele informovali napřímo a dali jim konkrétní doporučení, jak se chránit před případnými podvody. Na dalším posílení zabezpečení pracujeme s externími odborníky,“ okomentoval incident ředitel burzy Roman Valihrach.

– Investiční banka Morgan Stanley se připojila mezi první společnosti (k dalším patří například Bank of America, Barclays, Citi, Fidelity Investments, JPMorgan či UBS), které začaly využívat tokenizační infrastrukturu, již přesně před týdnem spustila Depository Trust & Clearing Corporation (DTCC), tedy společnost, která v praxi funguje jako operační systém amerického kapitálu a ročně zpracuje asi 3,7 kvadrilionu dolarů.

Banka to uvedla ve svém úterním (3. 11. 2026) postu na síti X a prozradila, že zde již stačila tokenizovat první americké akcie a státní dluhopisy. Tím se zařadila mezi tokenizační pionýry mezi globálně systémově významnými bankami.

Krok je to historický, odhadovat jeho reálný dopad je ale zatím dost předčasné. Sama banka v podstatě připouští, že jde spíš o testování a o to, mít vlastní želízko v ohni, pokud by se tokenizace reálných aktiv prosadila ve financích jako dominantní trend:

„Praktické zkušenosti s integrací tokenizovaných cenných papírů do zavedené tržní infrastruktury poslouží jako podklad pro další rozvoj schopností firmy v oblasti digitálních aktiv v závislosti na tom, jak se bude trh vyvíjet,“ cituje banka Amy Oldenburgovou, která u Morgan Stanley zastává pozici vedoucí strategie pro digitální aktiva.

Morgan Stanley také již dříve oznámil, že chce zavést podporu pro tokenizované akcie ve svém alternativním obchodním systému v prvním čtvrtletí příštího roku.

– Největší světová kryptoburza Binance od neděle (1. 11. 2026) začala postupně obnovovat výběry uživatelských prostředků, které zastavila po hackerském útoku z 29. října, během kterého útočníci odcizili krypto a stablecoiny za zhruba 6,3 až 6,4 miliardy dolarů.

Burza uvedla, že již zajistila prostředky kryjící přibližně 95 % ztrát, což je více, než o čem hovořily dřívější odhady, které se pohybovaly mezi 80-90 %. Již dříve přitom burza uvedla, že finanční dopad ztráty prostředků vezme na sebe a nebude jej kolateralizovat mezi uživatele. Útok samotný mezitím zůstává zatím největší krádeží kryptoměn v historii.

Americký Federální úřad pro vyšetřování (FBI) mezitím potvrdil původní domněnku, že za útokem stojí stejná skupina napojená na severokorejský režim, která může také za loňskou krádež 1,5 miliardy dolarů na burze Bybit. Asijská země oficiální nařčení od Američanů označila za provokaci.

– Binance také poodhalila bližší detaily toho, jak útok z koncem minulého týdne přesně probíhal. V útoku podle burzy sehrálo klíčovou roli sociální inženýrství a zneužití mechanismu protokolu EIP-7702 na Ethereu (ten umožnil útočníkům škodlivému smart kontraktu oprávnění k částečnému provádění operací s peněženkou).

Již v červnu si jeden ze zaměstnanců z týmu spravujícího kryptoměnové peněženky stáhl podvrženou instalaci nástroje Homebrew při instalaci AI programovacích nástrojů. Binance tehdy incident údajně rychle odhalila, smazala zařízení zaměstnance a změnila přístupové údaje. Útočník ale získal alespoň cenná data – role jednotlivých klíčových pracovníků v týmu pro infrastrukturu peněženek.

Následně se v září útočník vydával za projektového manažera a prostřednictvím legitimní pracovní platformy oslovil jiného softwarového inženýra Binance s pracovní nabídkou. Tomu během falešného pohovoru zaslal pracovní zadání, které v sobě obsahovalo také malware.

Když si vývojář úkol spustil, kód zvládl nepozorovaně nahradit běžný vývojářský nástroj za infikovanou verzi. Následně dokázali útočníci 20. října využít kompromitovaný počítač tohoto zaměstnance a interní AI nástroj Binance k získání kontroly nad notebooky dalších dvou pracovníků peněženkového týmu.

U nich útočník brzy zjistil, že jeden z inženýrů má na svém počítači token oprávnění k nasazení kontejneru, což 29. října využil ke spuštění útoku. Protože již vytvořená oprávnění zůstala na blockchainu aktivní i po vypnutí výběrů a také kvůli využití AI konektoru MPC, nebylo možné jednoduše zastavit odliv zneplatněním jednoho privátního klíče. Proto byla finální ztráta tak obrovská.

„29. října mezi 17:15 a 19:56 se útočník přihlásil k počítači softwarového inženýra C, použil přihlašovací údaje ukradené inženýrovi Wallet DevOps A, nasadil kontejner a spustil škodlivý skript pro spuštění útoku,“ uzavírá analýzu útoku Binance.

– Zakladatel blockchainu Tron Justin Sun v úterý prozradil, že podal sankční návrh proti na amerického prezidenta Donalda Trumpa a jeho rodinu silně navázanému DeFi projektu World Liberty Financial (WLFI). Návrh odůvodnil tím, že projekt odhalil své vazby na Spojené arabské emiráty (SAE) až několik měsíců po zahájení soudního sporu, který se týká Sunových zmražených tokenů WLFI v hodnotě 45 milionů dolarů.

Jde o to, že Sun (dle svého tvrzení) investoval 45 milionů dolarů do WLFI tokenů, které byly později zmraženy. Na to Sun v dubnu reagoval žalobou a obvinil na Trumpa silně navázaný projekt z podvodu a nezákonného jednání.

Několik měsíců po vypuknutí sporu ale WLFI pozměnila původní soudní oznámení, které uvádělo pouze jeden subjekt ve svém vlastnickém řetězci a Floridu jako jediné sídlo. V následujícím podání, které následovalo s několikaměsíčním odstupem, ale World Liberty již uváděla celkem 22 členů svého vlastnického řetězce a sídla také v Delaware, Portoriku a nakonec i v samotné SAE. To je pro původní Sunův spor problém, protože by to mohlo znamenat, že americké federální soudy nemají nad celým sporem jurisdikci.

Sídlo v SAE souvisí s investičním vehiklem šejka Tahnouna bin Zayedema Al Nahyanema, který odkoupil ve WLFI 49% podíl za 500 milionů dolarů. Sun prohlašuje, že pozdní oznámení nebylo ničím jiným než pokusem zpochybnit jurisdikci federálního soudu a dostat případ z veřejného soudního jednání.

Partner Forbes Cryptoshotu
Když se výjimečné šampaňské setká se současným uměním. Dom Pérignon představuje exkluzivní limitovanou edici pro závěr roku 2026 ve spolupráci s britským umělcem Damienem Hirstem. Ikonické ročníky Vintage 2018 a Rosé Vintage 2010 získávají jedinečnou podobu inspirovanou motivy kaleidoskopu. Vychutnávejte zodpovědně.

Graf týdne

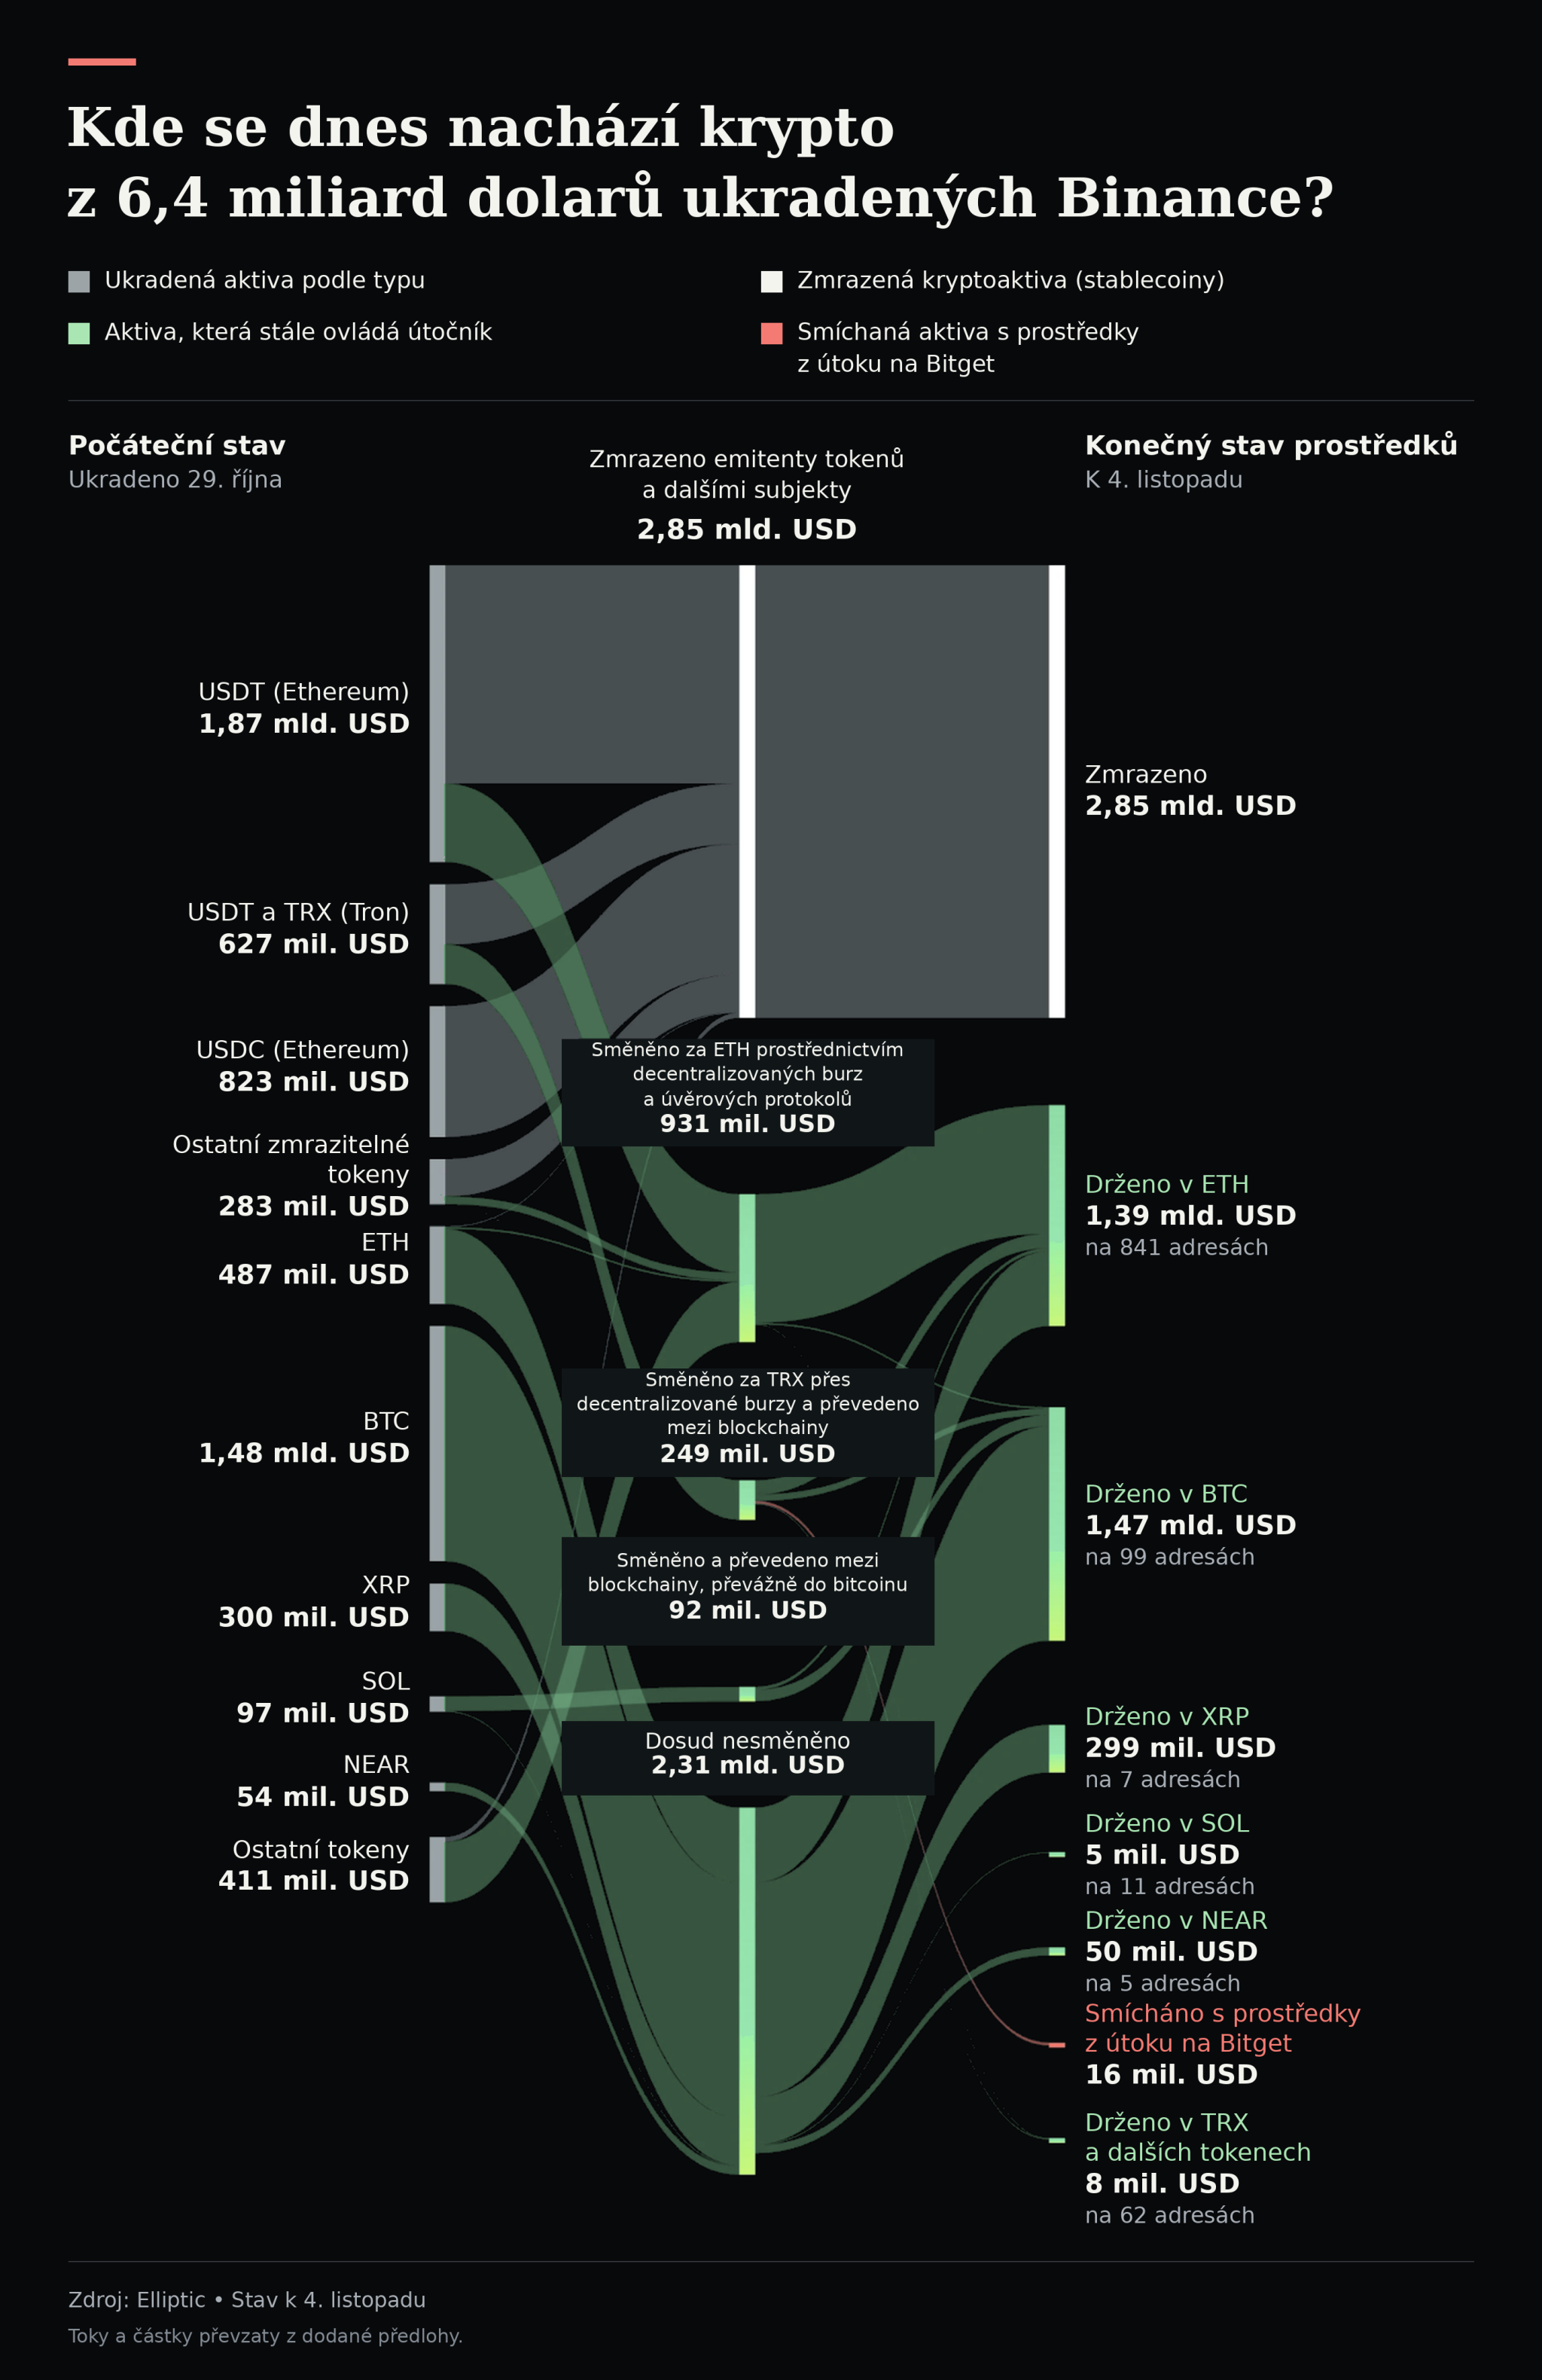
Minulý čtvrtek si Binance vedle titulu největší světové kryptoburzy připsala další nové „nej“. Hrdá na to ale asi příliš není, stát se obětí největší kryptoměnové krádeže, při které zmizelo podle aktualizovaných údajů více než 6,4 miliardy v kryptoměnách, prostě nechcete. I když je to totiž dobrá příležitost demonstrovat svoji odolnost, reputačně to zabolí. A finančně ostatně také, i když jste burza, jejíž obrat se pohybuje někde mezi 5–17 miliardami dolarů ročně. Nás ale v dnešním grafu bude zajímat něco trochu jiného. Co se skutečně během týdne dělo s ukradenými prostředky.

Z minulého týdne víme, že prvotní reakce na stablecoinových sítích byla poměrně rychlá a koordinovaná, takže se větší část (bohužel zdaleka ne ale všechny) stablecoinů podařilo zmrazit. Jiná situace je ale u nativních kryptoaktiv a části stablecoinů, které se podařilo překonvertovat ještě před zásahem emitentů.

Z původních 6,43 miliardy dolarů se podařilo zmrazit stablecoiny a menší množství dalších tokenů přibližně za 2,85 miliardy, další kryptoaktiva za zhruba 3,21 miliardy zůstávají ale stále na adresách spojených s útokem a díky decentralizované a permissionless povaze nativních kryptoměn je lze zatím víceméně jen sledovat.

Blockchainová forenzní společnost Elliptic publikovala ve středu 4. listopadu poměrně detailní aktualizovaný rozbor, co se s jednotlivými ukradenými aktivy postupně dělo. Pokud bych z toho měl vypíchnou jednu věc, pak je to rozhodně masivní a silně automatizovaná snaha o transakční obfuskaci (zamlžení transakcí).

„Za první tři a půl dne útočníci využili přibližně 12 000 kryptoměnových adres na 11 blockchainech a provedli více než 40 000 transakcí. Pohyb prostředků je automatizovaný,“ uvádí Elliptic. Zajímavé je, že zdůrazňuje, že dosavadní důkazy neukazují na žádné využití autonomních AI agentů, ale spíš na tradiční klasickou softwarovou automatizaci předem připravených operací.

Z minulého týdne víme, že v době, kdy šlo o závod s časem, tak útočníci jako první konvertovali část ukradených stablecoinů (a některých dalších tokenů) do etheru a kryptoměny TRX (nativní aktivum Tronu), aby se vyhnuli zmrazení. Takto získané krypto následně zamířilo na cross-chain bridge, decentralizované burzy a lendingové DeFi protokoly. Ty posloužily jako „přestupní stanice“, kdy byly prostředky, zřejmě opět hlavně z důvodu obfuskace, převáděny mezi různými blockchainy.

Novou informací nicméně je, že se nyní nejaktivněji přesouvají prostředky ze Solany. Mezi 3. a 4. listopadem podle Ellipticu opustilo původní adresy přibližně 725 tisíc SOL tokenů v hodnotě 67 milionů dolarů (což je vzhledem k objemu hacku relativně malá částka). Prostředky putují nejprve do stablecoinu USDC, což je pro útočníky nejriskantnější okamžik, následně do etheru a ve finále jsou zaparkovány do bitcoinu.

V bitcoinových adresách už takto skončilo přibližně 470 BTC v hodnotě 37 milionů dolarů. Dalším krokem je snaha přerušit dohledatelnou transakční stopu. Útočníci proto používají bitcoinové coinjoin transakce, které slučují prostředky více uživatelů do společných transakcí, a také privacy pool Privacy Cash, který pro změnu funguje na Ethereu a Solaně.

Do jednotlivých nástrojů se podařilo vložit přibližně 2,6 milionu dolarů v BTC a dalších 1,2 milionu dolarů v ETH a SOL. Pokud vám to připadá jako podezřele nízká čísla vzhledem k objemu samotného hacku, máte pravdu. To nám dokazuje v minulosti mnohokrát ověřený fakt, že největším problémem pro obří kryptokrádeže zůstává nízká likvidita, která se zde ukazuje jako vlastně docela žádoucí vlastnost. Větší část prostředků z krádeží, které se odehrály v minulosti, zůstává i po letech z velké části „nevyprána“. I v případě mimořádně úspěšné operace ale proces praní trvá dlouhé měsíce. V případě binance hacku to nejspíš nebude jinak.

Elliptic předpokládá, že útočníci postupně převedou i zbývající ETH do bitcoinu a následně se bitcoin pokusí směnit za hotovost přes OTC brokery a centralizované burzy. Právě to je okamžik, kdy má ruka zákona spolu s blockchainovými forenzními společnostmi a výzkumníky největší šanci prostředky identifikovat a za pomoci burz je zablokovat. /Zdroj: Elliptic

Top Story

Jak velkou hrozbu podle Buterina představuje AI?

Spoluzakladatel Etherea Vitalik Buterin na právě probíhající konferenci Devcon 8 (vývojářské akci pořádané Ethereum Foundation v indické Bombaji) přednášel na téma AI a bezpečnost. Ve svém projevu „Otevřená, bezpečná a ověřitelná cesta k lepší budoucnosti“ vyzdvihl hlavně jednu věc, bezpečnost v AI éře směřuje k monopolu na nástroje, které by mohla ovládnut jediná mocná organizace nebo skupina. A to je hlavní věc, kterou je nyní potřeba změnit.

Umělá inteligence podle něj vyvrátila některé předpoklady, které lidé považovali za samozřejmé, například  fakt, že softwarové chyby zůstávají dlouho neodhalené nebo že TV je prostě jen televize, a ne špionážní zařízení. Řešením podle něj není zastavení nebo drastické zpomalení tempa vývoje AI, které by stejně nejspíš nefungovalo, ale alternativa v podobě takzvané defenzivní akcelerace.

Pokud by se podařilo prosadit regulaci rychlosti vývoje nejpokročilejších modelů (tzv. frontier models), mohl by další pokrok v AI vývoji postupovat bezpečnější metodou „defenzivní akcelerace“ (Defensive Acceleration – DAC), která by byla založena na open-source softwaru, verifikovatelném hardwaru a kryptografických důkazech. Soukromí by pak šlo chránit pomocí takzvaných důkazů s nulovou znalostí (Zero-Knowledge Proofs – ZKP), které se dnes využívají v kryptoměnách jako jedna z metod skrytí údajů o transakcích, ale také pro lepší škálování (na Ethereu ke zrychlení a zlevnění sítě pomocí tzv. ZK-Rollups).

Ústřední myšlenka spočívá v tom, že by se špičkové modely umělé inteligence neměly vyvíjet tak rychle, aby s nimi technologie obránců nedokázaly udržet krok. Začněme ale rovnou tím, co vás nejspíš pálí nejvíce. Je umělá inteligence podle Buterina nebezpečná?

Ano i ne, ve výchozím stavu ano, hlavně pokud o ní a o softwaru (ale i hardwaru) budeme uvažovat postaru. AI totiž rozbíjí zažitá paradigmata. Každý dříve předpokládal, že se někde v softwaru nalézají chyby, ale nebylo to tak terno, protože najít je v záplavě kódu mohlo trvat roky, dnes to AI dokáže během několika hodin.

Logy a další záznamy také nepředstavovaly žádnou bezprostřední hrozbu, protože jen opravdu málokdo v sobě našel mentální kapacitu a čas je systematicky a dlouhodobě procházet. Nebylo na ně zkrátka dost očí. Pro AI to ale žádný problém nepředstavuje, takže se dnes na záznamy musíme začít dívat jinak.

Končící rok Buterin přirovnává k počítačové hře, ve které všichni hráči (bez ohledu na svou připravenost – pozn. autora) najednou postupují na vyšší úroveň. Nese to s sebou i některé výhody, například část starých hrozeb najednou ztrácí svoje ostré hrany, ale zároveň také platí, že všechny dovednosti a nástroje, které vám usnadňovaly průchod předchozí úrovní, najednou ztrácí hodnotu.

Co s tím? Buterin vyjmenovává tři možné přístupy k nebezpečným technologiím, přičemž bezpečný a zároveň udržitelný je jen jeden. Přístupy se jmenují nadvláda, zpomalení a zákazy.

Zpomalení se historicky jen málokdy ukázalo jako funkční řešení a v případě AI již navíc selhalo. Svět dnes po relativně dlouhé klidné éře stále zrychluje. Směr, kterým se nyní snaha o zkrocení AI ubírá, se podle Buterina jmenuje nadvláda. Jde o typickou argumentaci: „Jsme v bezpečí proto, že máme ty nejlepší nástroje, když k nim získá přístup kdokoli jiný, bude to katastrofa.“ Buterin dále uvádí, proč je tento přístup kontraproduktivní a dokonce nefunkční.

Jde o to, že ti, které takto vyloučíte z rozhodování, začnou pociťovat křivdu a získají silný pocit, že mají právo na přístup ke stejným technologiím, a to získaný jakýmkoli způsobem. Výsledkem jsou pak jen závody ve zbrojení. „Pokud nenajdeme lepší cestu, stane se nadvláda výchozím scénářem,“ varuje Buterin.

Schůdnou alternativu podle něho představují obranné technologie, které jsou otevřené (open source), ověřitelné a široce distribuované, což je stejný modus operandi, na jakém je postaveno klasické krypto.

A tady se konečně dostáváme zpátky k metodě defenzivní akcelerace. Buterin ve zkratce volá po velmi agresivním (až paranoidním) zvýšení bezpečnosti napříč třemi světy – tom digitálním, fyzickém (hardwarovém) i tom biologickém. Dopomoci k tomu mají právě principy z krypta a transparentní hardware. Patří mezi ně software s otevřeným zdrojovým kódem, verifikovatelný hardware a kryptografické důkazy, které neodhalují příliš mnoho (ukazují pouze nezbytná fakta, zatímco vše ostatní zakrývají).

Jako na konkrétní technický prostředek ochrany soukromí poukázal na důkazy s nulovými znalostmi (Zero-knowledge proofs). Ty jsou postaveny na kryptografické metodě, která umožňuje, aby jedna strana mohla dokázat jiné straně (ověřovateli), že je nějaké tvrzení pravdivé, aniž by odhalila jakékoli informace kromě skutečnosti, že toto konkrétní prohlášení je pravdivé.

Buterin dále zdůraznil zásadu, že společnosti by nikdy neměly shromažďovat osobní údaje, které nejsou pro jejich byznys nutně potřeba (vysvětlujte to ale českým či evropským politikům – pozn. autora). Podobnou optikou se dívá také na hardware, kde je prý zapotřebí jít až na úroveň otevřenější a ověřitelnější čipové architektury.

Jako příklad uvedl současné problémy kryptoměnových hardwarových peněženek, na které se řada uživatelů spoléhá jako na téměř neprůstřelné řešení pro ukládání kryptoměnových soukromých klíčů. Považuje například za nepřípustné používat hardwarovou peněženku, u které ani nemáme tušení, zda k ní není tajně připevněn LTE modul se SIM kartou, která tajně odesílá soukromé klíče (zjevná narážka na nedávný incident Ledgeru).

Zajímavý postřeh ve vztahu k AI také je, že by se uživatelé měli vyvarovat vůbec uvažování o tom, že budou používat „druhý mozek“, jehož myšlenky jsou uloženy na serverech nějaké korporace. Pokud chcete pracovat s AI agenty, měli byste podle něj přejít do zcela „paranoidního režimu“. Jak si jej přesně představuje, si již raději nastudujte sami, je to každopádně docela síla.

Na závěr Buterin ještě varoval před dvěma druhy důvěry a jedním druhem nedůvěry. „Řešením není nevěřit nikomu. Řešením rovněž není věřit mocným korporacím. A řešením není ani věřit charismatickým influencerům, kteří tvrdí, že představují dobrou a spravedlivou korporátní vzpouru,“ tvrdí. Věříte mu?

To je pro dnešek vše a budu se těšit na další shledání ve vašich mailboxech zase za týden.

avatar
Karel Wolf
Forbes

Copyright © 2026 MediaRey, SE, všechna práva vyhrazena. Tento email jste obdrželi na základě souhlasu se zařazením do naší emailové databáze.
MediaRey, SE, Revoluční 1082/8, Nové Město, 110 00 Praha, Česko