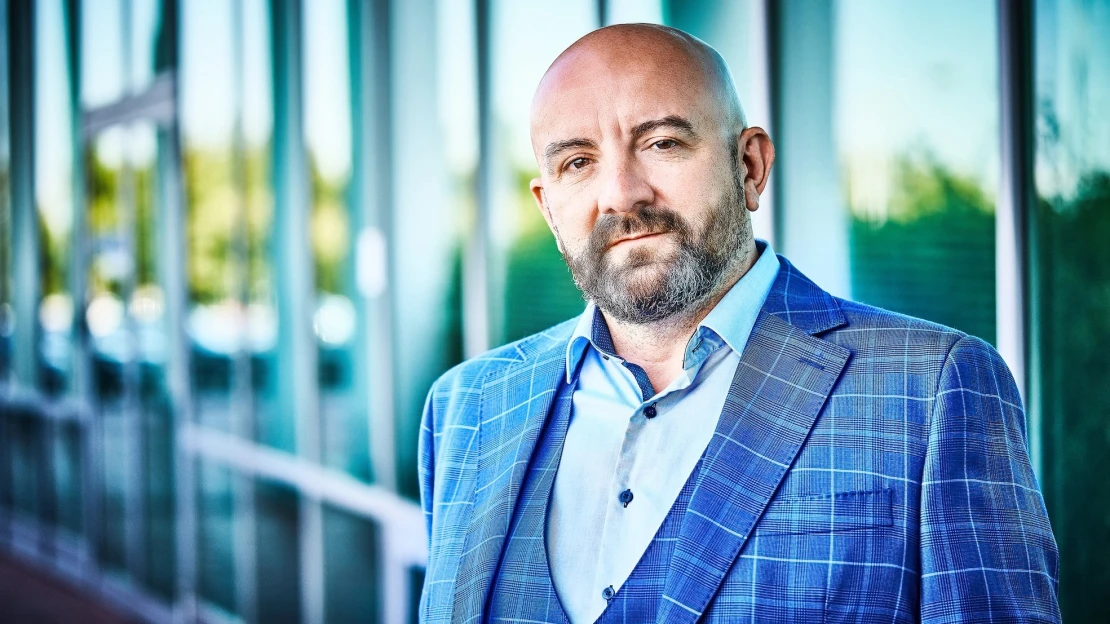
Když Vladimíru Mlynárčikovi před osmi lety zavolal headhunter s nabídkou vybudovat českou pobočku polské skupiny Clico, byl chvíli ztracený. „Nechápal jsem, o jakém klikání to mluví,“ vzpomíná se smíchem. Z tehdy u nás prakticky neznámé značky nakonec vybudoval firmu, která na trh přináší nová kyberbezpečnostní řešení a míří k obratu přes 800 milionů korun.
Je to zhruba rok, kdy Clico začalo klientům představovat vlastního vojáka. Nástroj pracovně nazvaný Cyber Soldier názorně předvede, jak do firemních systémů pronikají útočníci a jaké metody zkoušejí, než se jim podaří uspět a ukrást data. V další fázi modelové situace pak „voják“ firmám ukáže, jak se chovají technologie, jež systémy brání. Ať už je firma používá, nebo teprve uvažuje o jejich zapojení.
„Neexistuje firma, které by nějaká data neunikla. Možná tak nějaký opravář praček s tlačítkovým telefonem,“ podotýká šéf českého a slovenského Clica Vladimír Mlynárčik, jenž se v oblasti IT pohybuje už více než čtvrtstoletí.
Původně systém pracoval zhruba se čtyřiceti scénáři, které hackeři používají nejčastěji. Dnes zapojuje i AI, aby upozornil na rychle se rozšiřující variace možných incidentů.
„Naši partneři a zákazníci v kontrolovaném prostředí rovnou sledují, co všechno se může stát. Vyvolává to u nich wow efekt, nám to pomáhá ukázat naši přidanou hodnotu a zároveň edukovat trh – ukázat, jak se kyberútoky i nároky na bezpečnost dramaticky mění,“ vysvětluje Mlynárčik.
Podobný wow efekt mají i výsledky dalšího nástroje Cyber Threat Intelligence, fungujícího jako jakási zpravodajská služba na darknetu, kde sleduje informace o útocích, nové trendy i obchody s ukradenými daty.
„Když do nástroje zadáme doménu konkrétní firmy, ukáže nám, s jakými jejími hesly se už obchoduje. Může jít klidně o přístupové údaje firemní účetní, která je stále používá. I to jsme viděli,“ dává příklad country manager Clica.
Potřebujeme vychovávat odborníky, kteří budou připraveni flexibilně a analyticky přemýšlet o nových hrozbách.
Ačkoli pořízení nástroje vyjde na statisíce eur, i na českém trhu po něm roste poptávka, obzvlášť mezi velkými firmami. Dává jim totiž hluboký vhled do fungování jejich IT, ale dokáže je i varovat například podle aktivit hackerů v regionu nebo útoků na podobné organizace. Cyber Threat Intelligence už využívá i jedno z velkých českých ministerstev.
Luxus osvíceného přístupu
Nástroj přitom neuspěl hned. Trvalo zhruba tři roky, než se podařilo získat a patřičně proškolit partnery, kteří pak řešení zavádějí u koncových zákazníků. A Mlynárčik si chválí osvícený přístup polské mateřské skupiny, jež je i po 35 letech stále v rukou tří zakladatelů Tomasze Ryśe, Janusze Jarosze a Romana Piekutowského.
„Dávají nám ten luxus, že můžeme trh na nové technologie připravit a pracovat na jejich rozvoji. Nemusíme mít do tří měsíců připravenou pipeline a do půl roku první objednávky. Právě možnost rozvíjet nová témata mě baví nejvíce,“ říká.
I díky pečlivé přípravě a úspěchu nových technologií v portfoliu vyrostl loni obrat tuzemské pobočky Clico meziročně zhruba o padesát procent na více než 640 milionů korun. Letos Mlynárčik počítá s dalším třicetiprocentním růstem.
„Byly doby, kdy jsme rostli o několik stovek procent ročně. Tak to ale bývá, když budujete firmu na zelené louce. Postupně přecházíme do standardní letové hladiny, dvojciferné růsty jednou skončí a budeme kopírovat vývoj ekonomiky,“ konstatuje.
Na český trh totiž polská skupina v roce 2018 nevstoupila prostřednictvím akvizice už zavedené firmy nebo týmu, jak to dělá nejčastěji, ale rozhodla se tu začít od nuly.
Prvním zaměstnancem byl právě Vladimír Mlynárčik, který přišel z korporátního prostředí se zkušenostmi ze skupin jako Cisco nebo IBM.
„Všechno pro mě bylo tehdy nové. Včetně fungování privátní firmy, kde váš rozhled nelimituje manažerská struktura, nepotřebujete schvalovací kolečka a sedmnáct podpisů pro každý nový projekt. Když bylo něco potřeba, zavolal jsem regionálnímu obchodnímu řediteli, který měl nové pobočky na starosti, a vyřešili jsme to hned,“ vzpomíná.
Podobně volné ruce mají pobočky od polské centrály pořád. Lokální týmy si mohou určovat, jaké využijí nástroje z portfolia dodavatelů, jako jsou Palo Alto Networks, Arista, Juniper Networks či SentinelOne. Česká pobočka například patří k nejsilnějším v ochraně sítí i uživatelské bezpečnosti.
Zrychlená nová doba
České firmy a organizace podle Mlynárčika čelí hybridním hrozbám, jež nástup AI posouvá do zcela jiných sfér – násobně se zvyšuje rychlost útoků i jejich rozsah. „Když se potkám s člověkem, který chápe kybernetickou bezpečnost jen pasivně, děsí mě to,“ přiznává.
„Bavil jsem se například s bezpečnostním manažerem jedné nemocnice. Ptal jsem se ho na technologie a procesy zabezpečení dat pacientů a on odpověděl, že má od lékařů podpisy, že data nesmějí vynášet, tím je nemocnice právně krytá, a to jim stačí,“ kroutí hlavou.
V souvislosti s tím připomíná ransomware útoky na nemocnice v Düsseldorfu v roce 2020 nebo v Londýně v roce 2024, kvůli nimž zemřeli i pacienti.
V Česku v roce 2019 neopatrně otevřený phishingový e-mail téměř na tři týdny kompletně vyřadil z provozu nemocnici v Benešově a škoda se kvůli rušení operací a obnově systémů vyšplhala na 59 milionů korun. O rok později masivní útok paralyzoval fakultní nemocnici v Brně, loni čelila ataku nymburská nemocnice.
„I komerční firmy však často bezpečnostní technologie inovují a obnovují na dnešní dobu pomalu. Zpožďují se například už jen kvůli komplikovanému schvalování a rozpočtování projektů,“ podotýká Vladimír Mlynárčik.
Nástup AI přitom úplně proměňuje filozofii, s jakou je potřeba přemýšlet o ochraně firmy. „Lidé jsou předvídatelní, a tak se proti jejich útokům dalo bránit snáz. Nové metody vymýšleli měsíce, AI to ale zvládne za pár sekund,“ varuje Mlynárčik.
Hrozbou pak pro firmy samozřejmě může být i samotné využívání umělé inteligence. Ať už jde o takzvanou Shadow AI, kdy lidé mimo dohled firemního IT využívají veřejně dostupné nástroje a vkládají do nich i citlivá data, nebo o interní AI nástroje.
„Firmy si vytvářejí takzvané super agenty, kteří mají přístup k veškerým datům ve firmě a zaměstnancům pak s čímkoli pomáhají jako klasičtí chatboti. Když se ovšem k takovému agentovi dostane útočník, super agent mu na vyžádání vytvoří například PDF s celým schématem produkce, a ještě mu nakonec přidá smajlík,“ dodává country manager Clica.
Na rychlý vývoj v úrovni útoků i zabezpečení proti nim se snaží se svým týmem reagovat a posouvat trh také prostřednictvím vzdělávacích eventů a konferencí, jichž Clico pořádá na čtyřicet ročně. Patří mezi ně například konference CybernITy, která se už třetím rokem koná v pražském konferenčním centru City.
Bezpečnost totiž podle něj vždy stála a bude stát na lidech, i když jim pomáhá AI. „Lidé stojí za nastavováním politiky, regulace i bezpečnostních systémů. Největší výzvou oboru je, že mu chybějí lidé s analytickým myšlením. Proto potřebujeme vychovávat odborníky, kteří budou připraveni flexibilně a analyticky přemýšlet o nových hrozbách,“ uzavírá Vladimír Mlynárčik.